قرصنة "إذابة الأغذية"| اختراق ثلاجات المتاجر الأوروبية وخسائر بالمليارات.. ما القصة؟
توسعت تداعيات الهجمات الإلكترونية التي تستهدف البنية التحتية للمتاجر الكبرى في أوروبا، بعدما نجح قراصنة في اختراق أنظمة التحكم في مجمدات الأغذية، وإصدار أوامر برفع درجات الحرارة وإذابة المنتجات المجمدة، ما تسبب في خسائر بملايين اليوروهات، وأجبر سلاسل تجارية على التخلص من كميات كبيرة من اللحوم والأغذية المحفوظة.
وامتدت الهجمة الأخيرة، التي وقعت الاثنين 2 نوفمبر 2026، إلى متاجر في بلجيكا وإستونيا وفنلندا ولوكسمبورج وهولندا وأيرلندا والسويد والمملكة المتحدة، لتكشف اتساع نطاق التهديد الذي يواجه أنظمة التشغيل الرقمية داخل قطاع التجزئة الأوروبي، رغم تحركات الشركات لتحديث برامجها بعد هجوم مماثل استهدف مئات المتاجر الفرنسية الشهر الماضي.
وتثير هذه التطورات مخاوف متزايدة من انتقال الهجمات الإلكترونية من سرقة البيانات وتعطيل المواقع إلى التخريب المادي للسلع والمنشآت والخدمات الأساسية، خصوصا مع اعتماد المتاجر الأوروبية على أنظمة متصلة بالإنترنت تسمح بمراقبة أجهزة التبريد وصيانتها عن بعد.
ونقلت صحيفة "تشاينا ديلي" عن مسؤولين وخبراء أن الهجمات الأخيرة تضع أمن الأنظمة الصناعية المتصلة بالشبكات أمام اختبار جديد، في وقت تتزايد فيه التحذيرات من استخدام تقنيات الذكاء الاصطناعي لاستغلال الثغرات الرقمية وإحداث اضطرابات واسعة النطاق.
هجوم جديد بعد اختراق 700 متجر في فرنسا
لم تكن الهجمة الأخيرة الأولى من نوعها، إذ سبقتها واقعة مماثلة استهدفت ما يصل إلى 700 متجر سوبر ماركت في فرنسا خلال أكتوبر الماضي، وأدت إلى اضطرابات في أنظمة التبريد داخل المتاجر. ودفع تكرار الحوادث الشركات الأوروبية إلى مراجعة إجراءات الحماية الرقمية، لكن الهجوم الجديد أثبت أن تحديث الأنظمة لم ينجح حتى الآن في منع تكرار الاختراقات.
واستهدفت الهجمة الأخيرة سلاسل تجارية كبرى، من بينها مجموعة "أهولد ديلهايزي" وشركة "كولرايت" في بلجيكا ولوكسمبورج، إلى جانب سلسلة "كوب" السويدية. وكشفت التداعيات عن تعرض مجمدات في نحو 40 فرعا تابعا لسلسلة "ديلهايزي" في بلجيكا ولوكسمبورج للاختراق، بحسب تصريحات ستيفان مولانس، الرئيس التنفيذي لشركة "سابكوبيل"، المتخصصة في تطوير برامج التحكم في أجهزة التبريد داخل المتاجر الكبرى.
وقال مولانس لوكالة الأنباء البلجيكية إن فرق شركته عملت طوال الليل وحتى الصباح لفصل وحدات التبريد المتضررة عن الشبكة، في محاولة لاحتواء الاختراق ومنع امتداده إلى أجهزة أخرى.
رفع درجات الحرارة وإتلاف الأغذية المجمدة
اعتمد القراصنة على اختراق البرمجيات التي تدير أجهزة التبريد، ثم إصدار أوامر إلكترونية أدت إلى توقف عمليات التجميد وارتفاع درجات الحرارة داخل المجمدات، ما تسبب في تلف المنتجات الغذائية التي تحتاج إلى درجات حرارة منخفضة للحفاظ على صلاحيتها.
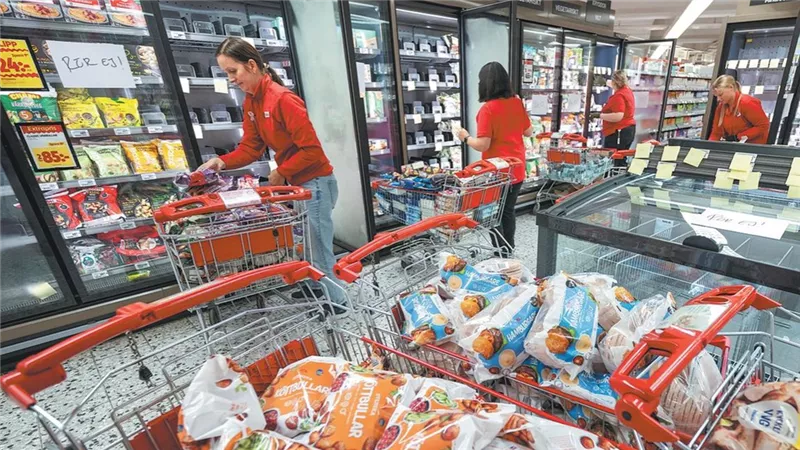
وأظهرت صور من متجر "آي سي إيه كفانتوم" في مدينة شوبو السويدية عمالا يفرغون المجمدات وينقلون الأغذية المجمدة إلى عربات التسوق تمهيدا للتخلص منها، بعدما تسببت الهجمة في ارتفاع درجة الحرارة داخل الأجهزة إلى 50 درجة مئوية.
ونقلت الصحيفة الصينية عن إنجلا إنجوال، مديرة المبيعات في أحد متاجر امتياز سلسلة "آي سي إيه" في ستوكهولم، أن الهجوم وقع قرابة الساعة الثانية صباحا، لكن العاملين لم يكتشفوا ما حدث إلا بعد مرور عدة ساعات. وتكشف هذه الواقعة خطورة الهجمات التي تستهدف أنظمة التشغيل عن بعد، إذ يمكن لاختراق رقمي محدود أن يتحول إلى خسائر مادية مباشرة، ويؤثر في سلامة الأغذية وسلاسل الإمداد وتكاليف تشغيل المتاجر.
الاتصال بالإنترنت يتحول إلى نقطة ضعف
تواجه شركات التجزئة الأوروبية معضلة تقنية، بعدما تحولت المزايا التي توفرها أنظمة التحكم عن بعد إلى مدخل محتمل للهجمات الإلكترونية.
وأوضح مولانس أن غالبية المتاجر الكبرى في أوروبا تربط أجهزة التبريد بالإنترنت، بما يسمح للمهندسين بمراقبة أدائها وإجراء الصيانة ومعالجة الأعطال دون الحاجة إلى الوجود داخل الفروع. لكن الاتصال نفسه وفر للقراصنة طريقا للوصول إلى أنظمة التحكم، والتلاعب بإعداداتها وإصدار أوامر تؤدي إلى تعطيل وظائفها الأساسية.
ودعا مولانس إلى إجراء تحديثات برمجية إلى جانب تعديلات مادية على البنية التقنية للمتاجر، مشيرا إلى أن الحل الأبسط يتمثل في إدارة أجهزة التبريد عبر اتصال إنترنت آمن، بعدما اتجه معظم عملاء شركته إلى هذا الخيار عقب الهجوم الذي استهدف فرنسا.
وتعني هذه التوصيات أن مواجهة الاختراقات لن تقتصر على تثبيت برامج الحماية، بل تتطلب إعادة تصميم آليات الاتصال بين أجهزة التبريد والشبكات الخارجية، وتقليل فرص وصول المهاجمين إلى وحدات التحكم.
هجمات تمتد من المتاجر إلى القواعد العسكرية
تتجاوز خطورة الهجمات الأخيرة قطاع تجارة الأغذية، بعدما ربطت تقارير بينها وبين واقعة اشتباه في هجوم إلكتروني مماثل وقع في الولايات المتحدة خلال أغسطس الماضي، وأدى إلى تعطل مجمدات داخل عدد من القواعد العسكرية الأمريكية.
ويثير التشابه بين الوقائع مخاوف بشأن استهداف الأجهزة المتصلة بالإنترنت داخل منشآت مختلفة، سواء كانت متاجر تجارية أو مواقع عسكرية، بما يكشف أن الاختراقات لم تعد تستهدف المعلومات والبيانات فقط، وإنما يمكن أن تمتد إلى المعدات التي تدير عمليات مادية حيوية. ويضع هذا التطور قطاعات واسعة أمام تحديات أمنية جديدة، خصوصا أن أنظمة التبريد والتدفئة والمراقبة والإنذار أصبحت تعتمد بصورة متزايدة على تقنيات التحكم الرقمي والاتصال عن بعد.
الذكاء الاصطناعي يوسع قدرات القراصنة
تتصاعد المخاوف الأوروبية من استخدام الذكاء الاصطناعي في تطوير الهجمات الإلكترونية، بعدما أصبح بإمكان المهاجمين توظيف هذه التقنيات لاكتشاف نقاط الضعف واستغلالها بصورة أكثر كفاءة. وقالت كاترين إيجرز، المتحدثة باسم المركز البلجيكي للأمن السيبراني، لوكالة رويترز، إن الجهات المسؤولة عن الهجوم لا تزال مجهولة، وربما لا يمكن تحديد هويتها مطلقا.
وحذرت من أن جميع أنظمة تكنولوجيا المعلومات معرضة للاختراق المحتمل، مشيرة إلى أن الذكاء الاصطناعي أصبح قادرا على المساعدة في استغلال هذه الثغرات بنجاح. وأضافت أن التهديد لا يقتصر على أجهزة التبريد، إذ يمكن للقراصنة استهداف أنظمة التدفئة وكاميرات المراقبة وأجهزة الإنذار، والتلاعب بها عن بعد عند وجود نقاط ضعف في البنية الرقمية.
وتضع هذه التحذيرات الحكومات والشركات أمام ضرورة مراجعة أمن الأجهزة المتصلة بالإنترنت، خصوصا أن الاختراقات قد تنتقل من تعطيل خدمة محدودة إلى التأثير في منشآت متعددة وقطاعات اقتصادية مختلفة.
أوروبا أمام اختبار حماية البنية التحتية للأمن السيبراني
تتابع المفوضية الأوروبية تطورات الهجمات بقلق متزايد، في ظل اتساع الاعتماد على الأنظمة الرقمية داخل قطاعات الزراعة والغذاء والتجارة والخدمات اللوجستية. وأكد كريستوف هانسن، مفوض الاتحاد الأوروبي لشؤون الزراعة، أن التكتل أصبح يشعر بقلق متزايد إزاء هذه الهجمات، التي تكشف حجم المخاطر التي تواجه سلاسل الإمداد الغذائي في ظل الاعتماد المتنامي على التكنولوجيا المتصلة بالشبكات.
وتكشف الهجمات المتكررة أن حماية البنية التحتية الأوروبية لم تعد مرتبطة فقط بتأمين الخوادم وقواعد البيانات، بل أصبحت تشمل أجهزة التبريد والمعدات الصناعية وأنظمة التحكم التي تتحكم مباشرة في العمليات اليومية.
وبينما تواصل الشركات تحديث برامجها وفصل الوحدات المتضررة عن الشبكات، تظل القدرة على اكتشاف الاختراق مبكرا ومنع انتقاله إلى الأجهزة الأخرى العامل الحاسم في الحد من الخسائر، خصوصا أن تعطيل مجمد واحد قد يتحول إلى إهدار أطنان من الأغذية، بينما يمكن لاختراق أنظمة منشآت أكبر أن يفتح الباب أمام اضطرابات اقتصادية وأمنية أوسع نطاقا.


