إنستا باي يجدد تحذيراته بشأن الاحتيال الالكتروني.. OTP خط أحمر

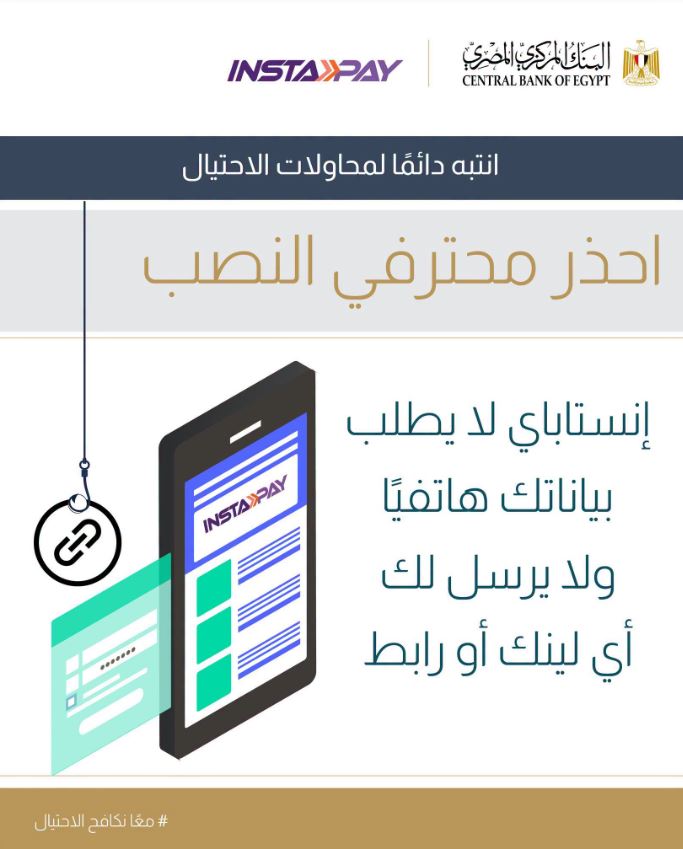
إنستا باي يجدد تحذيراته.. لم تعد عمليات الاحتيال الإلكتروني تعتمد على أساليب بدائية يسهل اكتشافها، إذ تطورت الأدوات التي يستخدمها المحتالون إلى حد يسمح بإنشاء صفحات إلكترونية تحاكي المواقع الرسمية بدرجة كبيرة، سواء من حيث التصميم أو الشعارات أو طريقة عرض البيانات.
ويحذر خبراء تكنولوجيا المعلومات من التعامل مع أي رابط غير موثوق باعتباره خطرًا محتملًا، خصوصًا عندما يكون مرتبطًا بخدمة مالية أو يطلب من المستخدم إدخال بيانات شخصية أو مصرفية.
«إنستاباي» يحذر من رسائل النقاط والمكافآت
وسبق أن حذر تطبيق «إنستاباي» مستخدميه من رسائل احتيالية تزعم وجود نقاط أو مكافآت مستحقة لهم، وتحثهم على الضغط على رابط إلكتروني للحصول عليها قبل انتهاء مدة محددة.
ودعا التطبيق المستخدمين إلى عدم الاستجابة لهذه الرسائل أو الضغط على الروابط الموجودة بداخلها، مع ضرورة التعامل بحذر مع أي رسالة تطلب بيانات شخصية أو معلومات مرتبطة بالحسابات والبطاقات.
إنستا باي.. مواقع تشبه المنصات الرسمية
كما يعتمد المحتالون في بعض عمليات التصيد الإلكتروني على إنشاء صفحات تبدو للمستخدم وكأنها تابعة لجهة رسمية مثل إنستا باي، مستفيدين من تقليد الهوية البصرية للمواقع الأصلية.
وقد تتضمن الصفحة المزيفة شعارات وألوانًا وتصميمات مألوفة للمستخدم، وهو ما قد يجعله يطمئن إليها ويبدأ في إدخال البيانات المطلوبة دون الانتباه إلى أن الرابط الذي وصل إليه لا يقوده إلى المنصة الرسمية.
وتكمن الخطورة في أن الهدف من الصفحة ليس تقديم خدمة حقيقية، وإنما جمع المعلومات التي يدخلها المستخدم، والتي قد تشمل بيانات شخصية أو مصرفية يمكن استغلالها في محاولات احتيال لاحقة.
الاستعجال.. سلاح آخر في يد المحتال
لا يعتمد الاحتيال الإلكتروني على شكل الموقع وحده، إذ يلجأ المحتالون أيضًا إلى خلق شعور لدى الضحية بأن عليه اتخاذ إجراء سريع.
وقد تصل الرسالة مصحوبة بادعاء وجود مشكلة في الحساب أو توقف إحدى الخدمات، أو تحذير من انتهاء صلاحية مكافأة أو نقاط، بما يدفع المستخدم إلى الضغط على الرابط دون التحقق من مصدره.
ويجعل عنصر الاستعجال المستخدم أقل ميلًا إلى التوقف وفحص الرسالة أو التأكد من الجهة التي أرسلتها، وهو ما يزيد فرص نجاح محاولة التصيد.
رمز OTP خط أحمر
وأكد تطبيق إنستا باي في تحذيراته أن رمز التحقق لمرة واحدة OTP من أبرز البيانات التي يجب عدم مشاركتها مع أي شخص، حتى إذا قدم نفسه على أنه موظف في بنك أو مؤسسة مالية أو إحدى الخدمات الإلكترونية.
كما يجب الحفاظ على سرية الرقم السري للبطاقة وأي بيانات مصرفية حساسة، وعدم إرسالها عبر الهاتف أو الرسائل أو إدخالها في صفحات تم الوصول إليها من خلال روابط غير موثوقة.
ولا يمثل ذكر اسم العميل أو معرفة بعض بياناته الشخصية دليلًا كافيًا على أن المتصل جهة رسمية، إذ يمكن للمحتال استخدام معلومات متاحة لديه لتعزيز مصداقية الرواية التي يقدمها.


كيف تحمي نفسك من فخ الاحتيال عبر «إنستاباي»؟
ولتجنب الوقوع في محاولات الاحتيال عبر إنستا باي، يمكن اتباع مجموعة من الإجراءات البسيطة:
- لا تضغط على أي رابط مجهول يصلك عبر رسالة أو بريد إلكتروني.
- لا تشارك بيانات البطاقة أو الرقم السري مع أي شخص عبر الهاتف.
- لا تشارك OTP مع أي شخص.
- إذا تلقيت مكالمة تدعي وجود مشكلة في حسابك، أنهِ المكالمة وتواصل بنفسك مع الجهة الرسمية.
- لا تنخدع برسائل تتحدث عن نقاط أو مكافآت أو رسوم إذا كانت تطلب منك الضغط على رابط.
- لا تعتمد على شكل الموقع وحده، لأن الصفحات المزيفة قد تكون شديدة الشبه بالمواقع الأصلية.
- افحص عنوان الموقع قبل إدخال أي بيانات.
- عند الشك، تواصل مع البنك أو الجهة المعنية من خلال قنوات الاتصال الرسمية، وليس من خلال أي رقم أو رابط ورد في الرسالة المشبوهة.